Klarheit im CyberRisiko beginnt hier.
In nur 30 Minuten erhalten Sie ein vollständiges, geschäftsrelevantes Risikobild - automatisch, verständlich und handlungsorientiert. Starten Sie jetzt und erleben Sie unsere Lösung live.
Findings priorisieren. Wirksamkeit der Maßnahmen nachweisen.
Ihre Security-Tools melden heute wieder tausende Findings. Seit 1. Oktober 2026 stellt das NISG 2026 dazu eine neue Frage: Wirken Ihre Maßnahmen, und können Sie das belegen?
In diesem Beitrag zeigen wir, warum die Antwort nicht in der Menge der Findings liegt, sondern in ihrem Business Impact. Und wie daraus ein Cyberrisikobild entsteht, mit dem Sie die Wirksamkeit Ihrer Maßnahmen jederzeit nachweisen.
Das NISG 2026 verlangt Maßnahmen, die dem tatsächlichen Risiko angemessen sind. Und es verlangt den Beleg, dass sie wirken.
Das Gesetz ist am 1. Oktober 2026 in Kraft getreten und hat das NISG 2018 abgelöst. Drei Punkte machen den Nachweis besonders dringlich:
Persönliche Verantwortung: Die Leitungsorgane sind für das Cybersicherheits-Risikomanagement persönlich verantwortlich.
Meldung an die Behörde: Innerhalb von zwölf Monaten übermitteln Einrichtungen dem Bundesamt für Cybersicherheit, welche Risikomanagementmaßnahmen sie umgesetzt haben.
Angemessenheit: Die Maßnahmen orientieren sich am bestehenden Risiko, nicht an einer Checkliste.
Am deutlichsten zeigt sich das an Ihren Security Findings.
Der CVSS-Score bewertet die technische Schwere einer Schwachstelle. Was dieser nicht misst: die Kritikalität für Ihr Unternehmen.
Ihre Security-Tools liefern tausende Schwachstellen, jedes Tool seine eigene Liste. Bewertet werden sie nach dem CVSS-Score. Dieselbe Schwachstelle kann auf einem Testserver nebensächlich sein und auf dem System hinter Ihrer Produktion kritisch.
Die Folge: Ihr Team arbeitet die längste Liste ab, nicht das größte Risiko. Viele Findings werden geschlossen, doch die Wirkung Ihrer Maßnahmen auf das Geschäftsrisiko bleibt offen. Genau das will das NISG 2026 belegt sehen.
Der Schlüssel ist der Business Impact. Erst wenn ein Finding mit Asset, Geschäftsprozess und Kritikalität verknüpft ist, wird sichtbar, ob es Ihr Geschäft gefährdet.
Dann verschiebt sich die Reihenfolge. Ein hochkritisches Finding auf einem unkritischen System rückt nach hinten. Ein mittleres Finding auf einem Kernsystem rückt nach vorne.
So wird aus einer technischen Liste eine Priorisierung nach Geschäftsrisiko. Und erst auf dieser Basis lässt sich messen, ob Ihre Maßnahmen das Risiko tatsächlich senken.
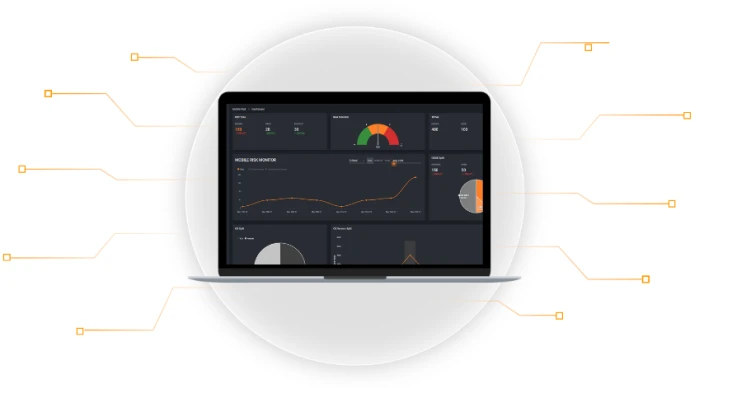
SEQiFY macht aus tausenden Findings ein Echtzeit-Cyberrisikobild, das statt Datenflut klare Prioritäten liefert.
Die Plattform arbeitet dazu in drei Schritten:
> Aggregieren: SEQiFY führt Risikoinformationen aus mehr als 40 internen und globalen Datenquellen zusammen. Dazu zählen Ihre Security-Tools, Ihre CMDB und weitere Unternehmenssysteme ebenso wie globale Quellen wie NIST oder MITRE.
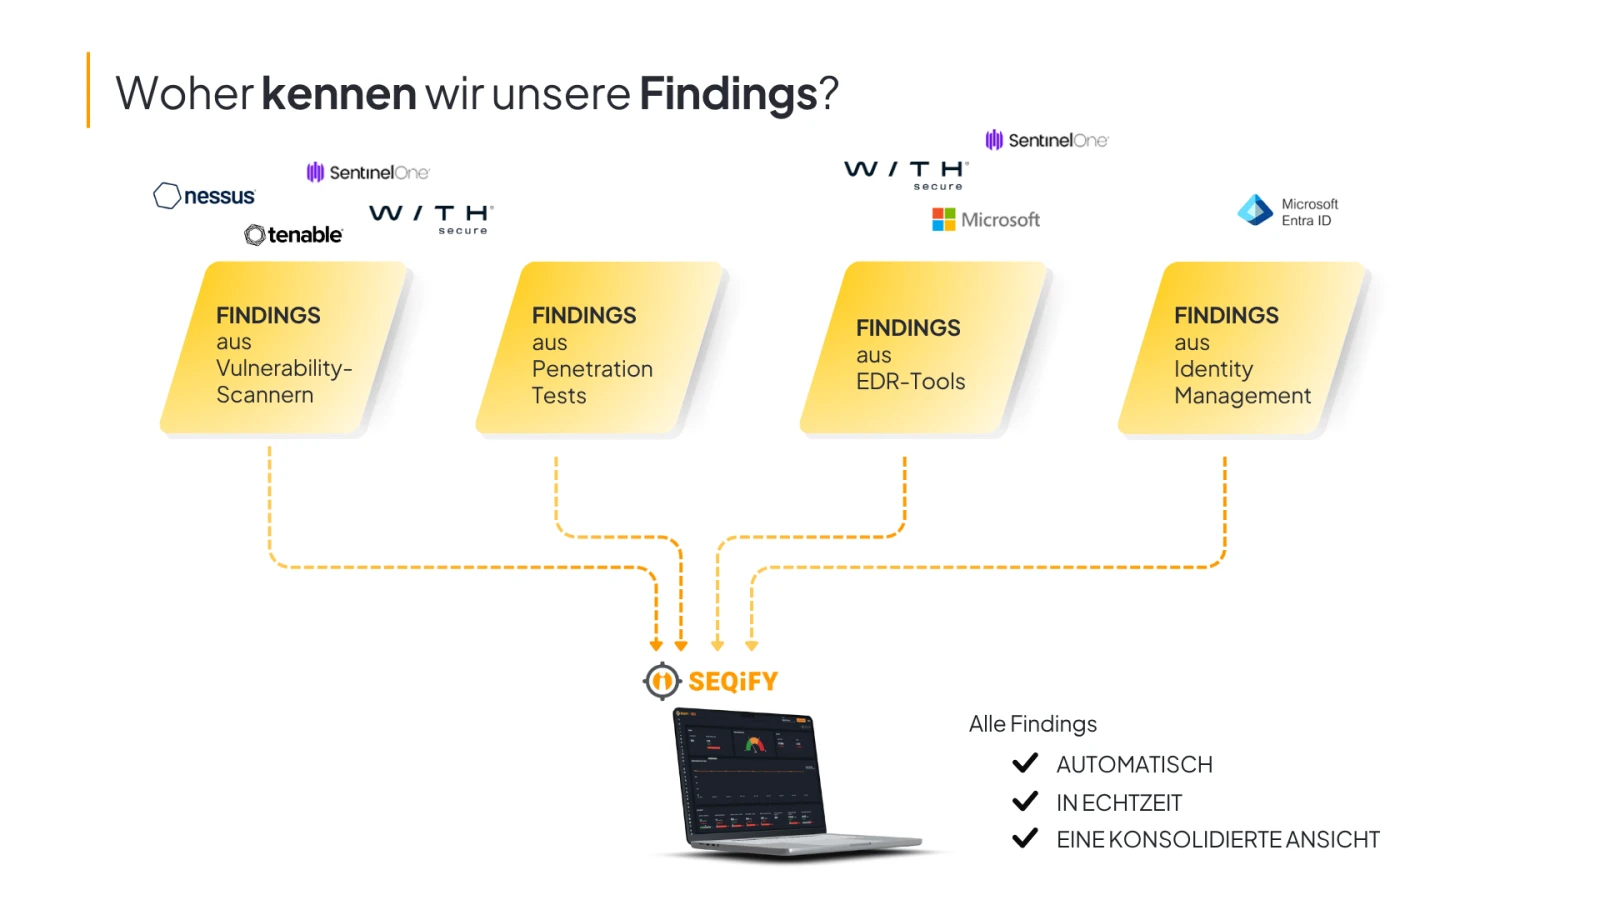
> Normieren: SEQiFY bereinigt Duplikate und bringt alle Daten in ein einheitliches Modell. So werden Findings aus verschiedenen Tools vergleichbar.
>Mit Business-Kontext anreichern: Jedes Finding wird mit Asset-Kritikalität und Geschäftsprozess verknüpft. Die Bewertung berücksichtigt damit, wie wichtig das betroffene System für Ihr Geschäft ist.
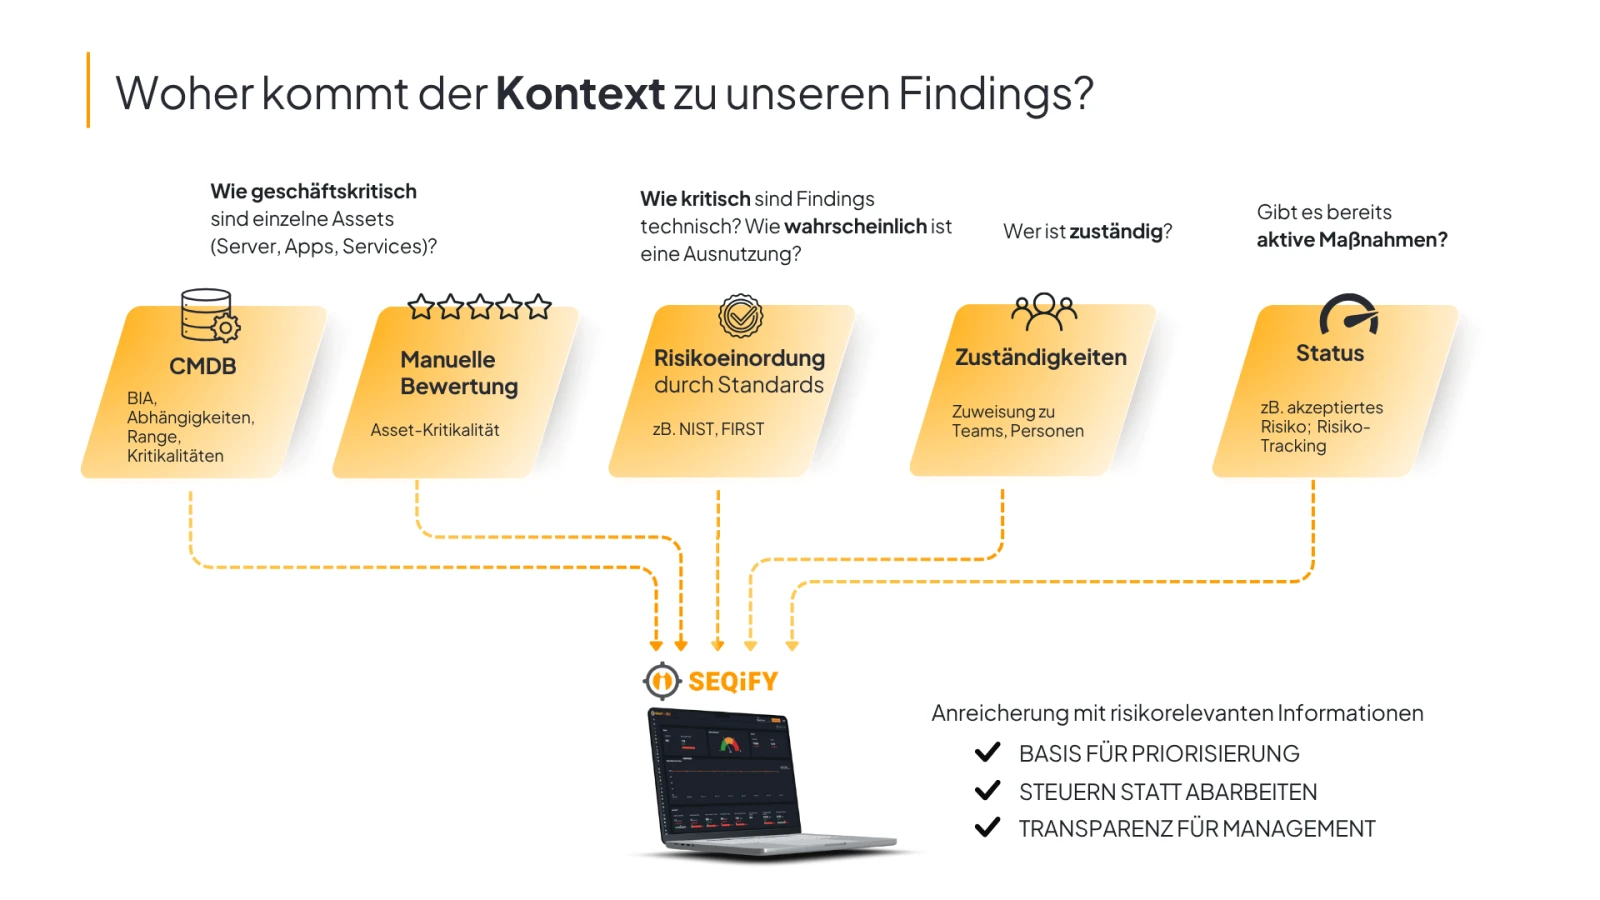
Das Ergebnis ist eine einheitliche Grundlage für systemübergreifende Entscheidungen.
Wie das in der Praxis aussieht, zeigt ein Kunde: Aus 4.000 Findings wurden mit SEQiFY 23 priorisierte, entscheidungsrelevante Risiken.
Mit dem Cyberrisikobild beantworten Sie die Frage nach der Wirksamkeit mit Kennzahlen statt mit Einschätzungen.
Messen: Im KPI-Dashboard sehen Sie kontinuierlich, ob Ihre Maßnahmen wirken und das Geschäftsrisiko senken.
Priorisieren: Ihr Team weiß jeden Tag, welche Findings Priorität haben, nach Business Impact statt nach technischem Score.
Steuern: Ihr Management sieht das Cyberrisikobild des Unternehmens in Echtzeit und entscheidet auf dieser Basis.
Dazu kommt ein Nebeneffekt: Security und IT arbeiten an einer gemeinsamen Liste, statt über Scores zu diskutieren. Und der Beleg, dass Ihre Maßnahmen dem Risiko angemessen sind, entsteht laufend mit.
Das NISG 2026 fragt nicht, wie viele Findings Sie geschlossen haben. Es fragt, ob Ihre Maßnahmen dem Risiko angemessen sind und wirken.
Die Antwort darauf liefert kein Score, sondern der Business Impact. Wer Findings mit Asset, Geschäftsprozess und Kritikalität verknüpft, sieht die wenigen Risiken, die zählen, und kann ihre Entwicklung jederzeit belegen.